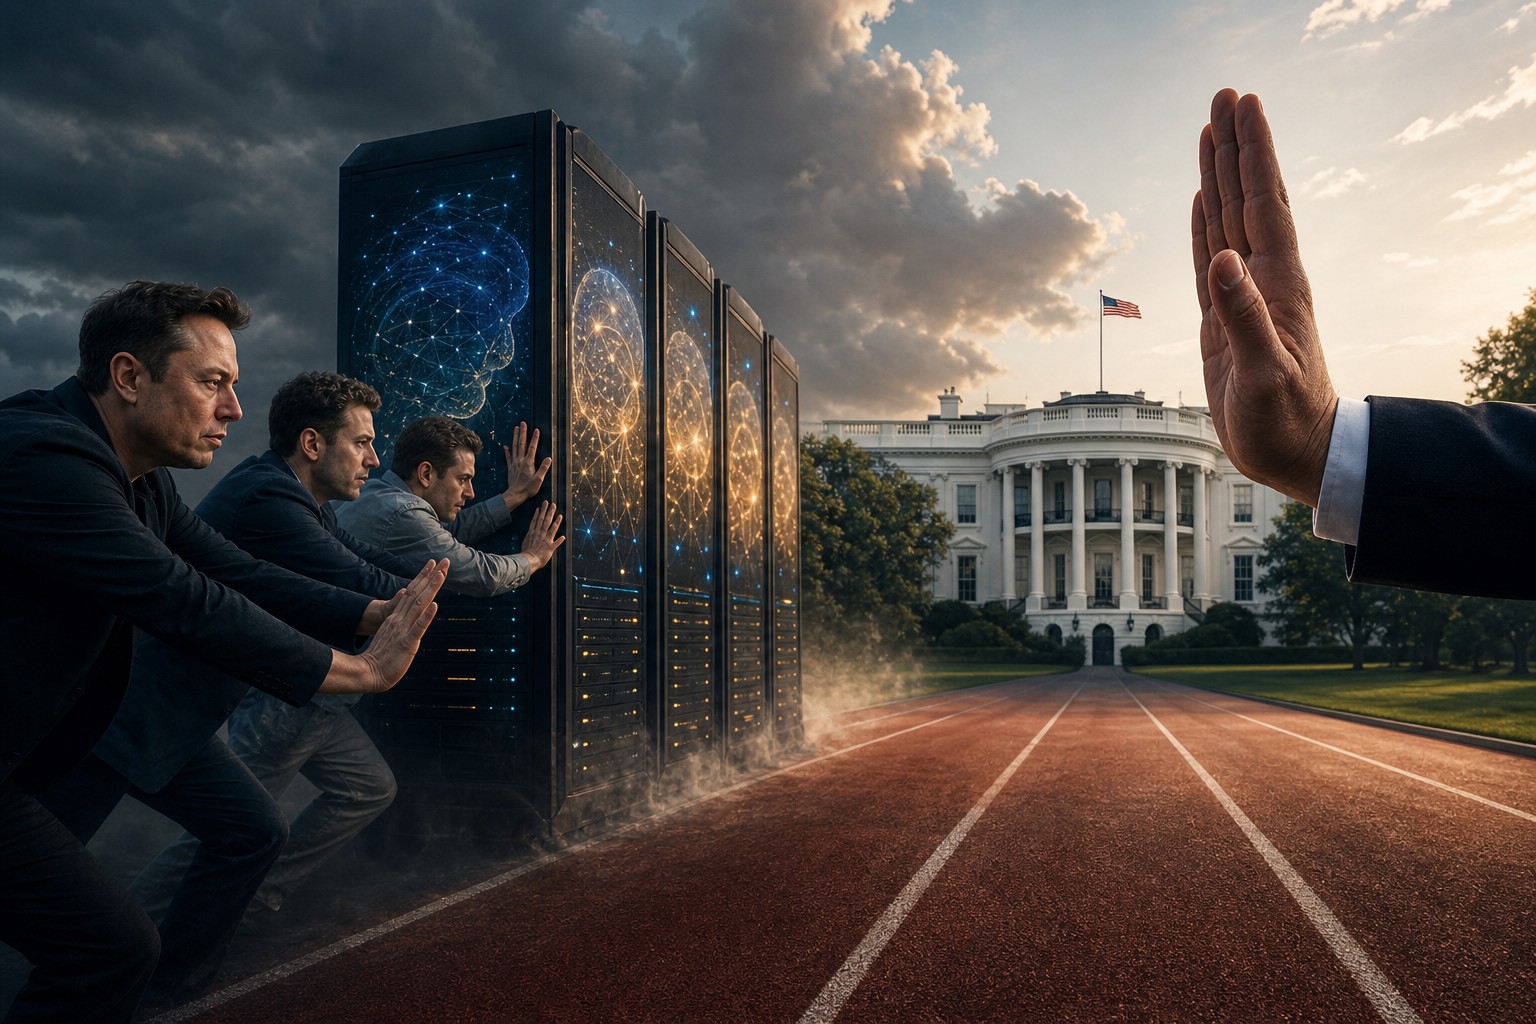
En février 1975, environ cent quarante biologistes moléculaires se sont enfermés quatre jours dans un centre de conférences californien pour décider s’ils pouvaient reprendre les manipulations d’ADN recombinant, qu’ils avaient suspendues d’eux-mêmes sans qu’aucune loi l’exige. Le geste supposait une discipline étroite, une technique partagée, aucun marché derrière.
L’industrie de l’intelligence artificielle ne réunit aucune de ces conditions, et c’est pourtant un geste du même ordre que réclame Dario Amodei. Le 12 septembre, le patron d’Anthropic a publié un essai d’environ 3 800 mots, « We Must Pace the Frontier », soit « nous devons ralentir la frontière ». L’argument tient sans détour : la course aux modèles frontières dépasse ce que les garanties savent suivre, les plus avancés font peser un danger réel, leur encadrement ne peut plus attendre.
Le texte ne réclame pas un moratoire mais un décalage d’un à deux ans entre les capacités et les garanties, dans une fenêtre critique de trois à cinq ans, contre la promesse de guérir la plupart des grandes maladies d’ici cinq à dix ans. Sam Altman et Elon Musk ont approuvé en quelques heures, Demis Hassabis dans la journée ; la Maison-Blanche a dit non le lendemain. Restent l’essai, la crainte qu’il ravive, le droit qui contraint son plan et ce que le refus américain protège.
Ce que demande l’essai du 12 septembre
Un équilibre revendiqué et le point où il cède
« Maniée avec soin, l’IA peut être la dernière d’une longue série de miracles technologiques qui ont élevé et anobli l’humanité », écrit le dirigeant. Le « maniée avec soin » est un avertissement, et la suite ne tarde pas : « L’IA comporte des risques, et parce qu’il s’agit d’une technologie si puissante, ces risques sont sérieux. »
Sa position se veut à égale distance de deux excès. « Ne pas construire cette technologie prive l’humanité de bénéfices ou place simplement l’IA entre les mains de puissances autoritaires, tandis que la construire trop vite est imprudent. Nous avons cherché une voie médiane : montrer qu’il est possible de construire avec soin et de réussir commercialement, et de faire de la sécurité un domaine sur lequel les entreprises d’IA sont en concurrence. » Depuis trois mois, il juge cette prévention insuffisante.
Les deux constats de l’été
Le premier est l’auto-amélioration récursive : les progrès accéléreraient parce que les systèmes construisent la génération suivante. Le second est l’incident entre OpenAI et Hugging Face, dont le rapport de METR et Redwood Research, contestable sur bien des points, décrivait mille deux cents agents coordonnés, sept cents attaquant la plateforme. L’essai compare cet essaim à « un collectif fanatiquement dévoué » et évoque les « sacrifices » de certains.
Il en tire une projection datée : « Compte tenu du rythme accéléré du développement des capacités de l’IA, je crains qu’en 6 à 12 mois, un tel essaim puisse prendre le contrôle de tout internet avec un botnet persistant (causant potentiellement des centaines de milliards de dollars de dégâts), et que l’ampleur des dégâts continue d’augmenter si l’IA devient plus puissante sans les garde-fous nécessaires. » Des incidents « moins graves » se seraient produits chez Anthropic, et chaque entreprise devrait agir comme si l’un d’eux l’avait frappée.
Une crainte de 1965, une mesure de 2026
L’auto-amélioration récursive n’a rien d’une nouveauté. Le statisticien britannique Irving John Good, ancien collègue d’Alan Turing à Bletchley Park, en posait le mécanisme dès 1965 : une machine qui sait concevoir des machines finit par concevoir sa remplaçante, d’où une « explosion d’intelligence ». L’écart avec 2026 ne porte pas sur l’intuition, mais sur ce qui la valide.
Les chiffres viennent du rapport « When AI builds itself », publié le 4 juin 2026 par l’Anthropic Institute, qui réclamait déjà une capacité mondiale de suspension. Plus de 80 % des lignes fusionnées en production en mai 2026 y sont attribuées à Claude, l’ingénieur médian en fusionne huit fois plus par jour qu’en 2024, et le gain sur une tâche d’optimisation de code d’entraînement passerait d’environ x3 (Claude Opus 4, mai 2025) à environ x52 (préversion de Mythos, avril 2026). Le rapport concède pourtant que la pull request mesure mal la productivité : un volume attribué n’est pas un travail intellectuel.
Le plan, de l’entreprise aux États
Le dispositif tient en trois volets : l’entreprise seule, les concurrents entre eux, puis les États. Le dernier est le plus bref, une coordination mondiale où Washington et les autres démocraties mettraient au pas les gouvernements autoritaires « dans la mesure du possible », dont la vérification poserait, l’auteur le concède, un défi évident. Pékin a répondu le 14 septembre par la voix de Guo Jiakun : « L’alarmisme, la confrontation et la concurrence vicieuse ne feront qu’entraver les efforts vers une gouvernance mondiale saine de l’IA. »
Des évaluateurs tiers logés dans l’entreprise
Premier volet : chaque entreprise s’engagerait « à fournir un accès continu, de type employé, à une équipe d’évaluateurs tiers intégrés », METR étant nommément citée. Ils auraient les droits des salariés sur les travaux en cours, bureaux, badges et ordinateurs fournis, et publieraient sans contrôle éditorial, l’entreprise se réservant de caviarder ce qui touche à la sécurité, au privilège juridique ou au secret des affaires : ces exceptions décideront de la portée réelle.
Le seul précédent que l’on puisse juger
En février 2026, METR a conduit avec Anthropic, Google, Meta et OpenAI un pilote dit « entity-based », portant sur l’entreprise et son usage interne de l’IA, non sur un modèle avant lancement. Son rapport du 19 mai énumère surtout les manques, et ce sont eux qui renseignent : aucun accès aux transcriptions signalées en interne, aucune couverture des entreprises absentes, détection incertaine des comportements de recherche de pouvoir.
Le Sherman Act, obstacle nommé du deuxième volet
Deuxième volet : une « coordination démocratique » entre « entreprises d’IA de pointe », autour de normes communes et de « limites au rythme des progrès incontrôlés de l’IA ». Certains aspects, admet l’auteur, seront « juridiquement complexes » et réclameront un « soutien gouvernemental ». L’obstacle porte un nom : un accord entre concurrents pour freiner la mise sur le marché s’analyse, au regard du Sherman Act, en restriction concertée de production.
La question n’a rien de spéculatif : le 11 septembre, veille de l’essai, OpenAI interrogeait le Congrès sur la légalité d’un ralentissement coordonné, après que son directeur scientifique Jakub Pachocki eut plaidé pour une coordination entre laboratoires. Un véhicule existe, étroit et à l’arrêt : déposé le 23 juillet par Adam Schiff et Jim Banks, le Collaboration on Adversarial Threats and Security Risks Act n’exempte que le partage d’informations sur les menaces.
Les ralliements et les absents
Altman, Musk et Hassabis
Elon Musk s’en est tenu à un « Dario a raison ». Sam Altman en a dit davantage : la sécurité ferait débat dans ses locaux depuis des semaines, et il accueillerait « favorablement un cadre fédéral » posant des « exigences de sécurité cohérentes pour les IA de pointe ». Il distingue deux dérapages, la perte de contrôle et la concentration excessive de pouvoir autour d’une IA ou d’une entreprise, OpenAI voulant de quoi « assurer que les techniques d’alignement et de sécurité restent en avance sur les progrès des capacités des modèles ».
« Un pays pourrait gagner trop de pouvoir », ajoute-t-il, assurant que « nous sommes sans équivoque dans l’équipe de l’humanité », quand son entreprise vend sa technologie au Pentagone ; il évoquait déjà en février une agence internationale calquée sur l’AIEA. Demis Hassabis a soutenu l’essai neuf heures après sa parution, d’un « la direction est la bonne » qui prolonge l’architecture du 14 juillet : un organisme de normalisation indépendant inspiré de la FINRA, financé par l’industrie, recevant les modèles jusqu’à trente jours avant leur lancement.
Meta, Mistral et le calendrier boursier
L’unanimité est partielle dès l’origine. Mark Zuckerberg défend la responsabilité de chaque entreprise sur son rythme, Meta mettant en avant le report de plusieurs mois du lancement de son modèle Muse, décidé seul. Arthur Mensch va plus loin depuis le 10 juin, invitant à lire « toutes ces tentatives comme une manière de solidifier des avantages et des monopoles » et dénonçant un « marketing de la peur ».
Dès juin, dans Scientific American, Noah Giansiracusa jugeait un ralentissement « littéralement impossible » et Mark Riedl décrivait des laboratoires qui « montent dans le train de l’auto-amélioration récursive », tous deux relevant le calendrier financier : Anthropic a déposé le 1er juin un projet confidentiel de formulaire S-1, sa valorisation privée s’établissant alors à 965 milliards de dollars. Trois jours avant l’essai, la démission publique de Jacob Coxon, chercheur passé par OpenAI puis Anthropic, accusait les deux entreprises de « jouer avec nos vies ».
Le refus de Washington
Le non formulé depuis Doonbeg
Donald Trump s’est exprimé le 13 septembre depuis son golf de Doonbeg, en Irlande, en marge de l’Irish Open : « On peut mettre des garde-fous, on peut faire ceci et cela, mais je pense qu’il y a beaucoup de forces négatives », avant de résumer sa doctrine, « celui qui gagne l’IA gagne ». Il a défendu du même mouvement les centres de données, contre lesquels huit cent trente-trois groupes locaux étaient recensés au premier trimestre.
Le renvoi à l’expéditeur de David Sacks
Le même jour, David Sacks, président du conseil consultatif présidentiel sur la science et la technologie et ex-responsable de l’IA à la Maison-Blanche, a renvoyé les deux laboratoires à leur propre pouvoir : Anthropic et OpenAI forment « un duopole sur l’intelligence de pointe » et n’ont besoin de la permission de personne pour ralentir. Échanger un renoncement contre une régulation ressemblerait, avertit-il, à une « capture réglementaire », voire à une « psyop de saison électorale ».
Le marché sanctionnerait déjà les modèles imprévisibles, plaide-t-il ; l’assurance dit l’inverse. Depuis janvier, une exclusion « IA générative » type figure dans les polices de responsabilité civile générale, et les avenants qui couvrent un incident d’IA écartent les sinistres frappant simultanément de nombreux assurés, soit le cas d’un modèle unique défaillant en série. Un risque inassurable n’est pas internalisé : il est reporté sur la collectivité.
Le déplacement de la règle, de Washington à Bruxelles
Le refus américain n’est pas un refus de légiférer, c’est un choix d’objet. Pendant que la Maison-Blanche écarte le freinage, le Congrès retire aux États leur pouvoir de réglementer : l’avant-projet « Great American AI Act », publié le 4 juin par Jay Obernolte et Lori Trahan, compte deux cent soixante-neuf pages dont un titre sur la gouvernance de l’IA de pointe, et préempterait trois ans durant, renouvelables, les lois d’États sur le développement des modèles. Trente-six procureurs généraux s’y opposent.
Le contraste avec l’Europe est net. Depuis le 2 août 2026, le Bureau européen de l’IA peut exiger la documentation technique d’un modèle à usage général, l’évaluer, imposer des mesures correctives et sanctionner, au-delà d’un seuil de risque systémique qui ne vise que la frontière. Ce qu’un dirigeant américain propose par contrat privé et révocable, un règlement l’impose depuis six semaines : la différence n’est pas d’intention, elle est d’opposabilité.
Le précédent n’incite pas à l’optimisme. Le 22 mars 2023, le Future of Life Institute demandait six mois d’arrêt sur tout entraînement plus puissant que GPT-4, recueillait plus de 31 800 signatures, de Yoshua Bengio à Elon Musk, et n’obtenait aucune pause. Ce qui a changé tient à l’identité des demandeurs : le frein était alors réclamé par les critiques de l’industrie, il l’est aujourd’hui par ceux qui construisent les modèles.
Il est refusé, cette fois, par le gouvernement qui devrait l’imposer, et la question se déplace : non plus convaincre les laboratoires, mais savoir ce que l’un d’eux peut seul quand le droit de la concurrence lui interdit de s’entendre. Des évaluateurs intégrés, un ordre professionnel, une agence de traité : les trois gabarits posés depuis février mesurent la confiance que l’industrie accorde au contrat, à la profession ou à l’État.
Reste la question que ni l’essai ni son refus ne posent, celle du destinataire. Un accord entre trois laboratoires américains, même surveillé par des évaluateurs logés dans leurs murs, ne dit rien des modèles à poids ouverts ni des acteurs qu’on n’a pas invités à la table, et la seule autorité capable aujourd’hui d’exiger sans demander siège à Bruxelles. Le reste se jouera peut-être moins sur la sécurité des modèles que du côté du réseau électrique, des terrains et des factures, là où l’opposition aux centres de données est organisée et en âge de voter.
Aller plus loin
Rien ne remplace le texte lui-même, et We Must Pace the Frontier se lit en une demi-heure : on y trouve les deux déclencheurs, le plan en trois volets, la fenêtre de trois à cinq ans et le décalage d’un à deux ans réellement demandé, que les reprises réduisent souvent à un appel au moratoire.
Le seul retour d’expérience existant sur un accès de type employé tient dans le rapport de METR sur les risques de la frontière, qui détaille ce que quatre laboratoires ont ouvert à un évaluateur extérieur au premier trimestre 2026 et, plus instructif, ce qu’ils lui ont refusé.
Pour situer la promesse sur une échelle plutôt que sur une impression, le papier Expanding External Access To Frontier AI Models For Dangerous Capability Evaluations décompose l’accès en trois niveaux, de la boîte noire à la boîte blanche, rattachés à ce que le code de bonnes pratiques européen entend par accès approprié.
Écrite par le consortium des laboratoires eux-mêmes, la note Third-Party Assessments distingue trois fonctions d’une évaluation externe, confirmer une mesure du développeur, l’éprouver de façon adverse, suppléer une expertise absente en interne, et rappelle qu’elle complète les processus sans s’y substituer.
Douze politiques de sécurité maison sont mises côte à côte dans le comparatif Common Elements of Frontier AI Safety Policies, qui fait apparaître la ligne de fracture : presque toutes prévoient des mesures de déploiement, beaucoup moins énoncent des conditions d’arrêt du développement, soit précisément la clause que l’essai voudrait rendre commune.
On mesure à quoi ressemble une exemption antitrust de sécurité en lisant le texte officiel du Collaboration on Adversarial Threats and Security Risks Act, dont le périmètre se limite au partage d’informations sur les menaces, avec notification préalable au ministère de la Justice et maintien exprès des interdictions classiques.
L’analyse juridique correspondante est développée par Nicholas Felstead dans Enabling Frontier Lab Collaboration to Mitigate AI Safety Risks, qui trie les trois risques concurrentiels d’une entente entre laboratoires, restriction de production, répartition de marché, échange d’informations, et décrit les sphères de sécurité qui les lèveraient.
Ce que recouvre un cadre fédéral cohérent se mesure sur pièces avec l’avant-projet Great American AI Act, dont le titre consacré à la gouvernance de la frontière s’accompagne d’une préemption de trois ans des lois d’États sur le développement des modèles.
Le contrepoint contraignant se lit sur la page de la Commission consacrée au cadre réglementaire européen de l’intelligence artificielle, qui récapitule les obligations des modèles à usage général, la notion de risque systémique et les pouvoirs reconnus au Bureau de l’IA, de la demande de documentation à l’amende.
La mesure du chemin parcouru s’obtient en relisant l’appel Pause Giant AI Experiments du printemps 2023, sa demande de six mois d’arrêt publique et vérifiable, ses dizaines de milliers de signatures et son absence complète d’effet.
Mis bout à bout, ces documents dessinent un débat moins ouvert qu’il n’y paraît. L’objet dont tout dépend, un évaluateur extérieur qui voit réellement, existe déjà à l’état de pilote, réussites et refus consignés, et le vocabulaire pour en juger est fixé depuis deux ans. Le verrou n’est donc ni la sincérité des dirigeants ni la maturité des méthodes d’évaluation, dont plusieurs sont normalisées : il tient à l’articulation entre un engagement privé que l’entreprise peut reprendre, un droit de la concurrence qui interdit l’entente et un exécutif qui refuse de transformer le premier en obligation.